Domain icml.de kaufen?
Wir ziehen mit dem Projekt
icml.de um.
Sind Sie am Kauf der Domain
icml.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain icml.de kaufen?
Ist Machine Learning bereits künstliche Intelligenz?
Machine Learning ist ein Teilgebiet der künstlichen Intelligenz. Es befasst sich mit der Entwicklung von Algorithmen und Modellen, die es Computern ermöglichen, aus Daten zu lernen und Vorhersagen zu treffen. Künstliche Intelligenz umfasst jedoch auch andere Bereiche wie Expertensysteme, natürliche Sprachverarbeitung und Robotik. **
Warum Deep Learning im Vergleich zu Machine Learning?
Deep Learning unterscheidet sich von Machine Learning durch seine Fähigkeit, automatisch Merkmale aus den Daten zu extrahieren, anstatt dass diese manuell definiert werden müssen. Dadurch ist Deep Learning in der Lage, komplexere und abstraktere Muster in den Daten zu erkennen und zu lernen. Dies ermöglicht es Deep Learning-Modellen, in vielen Anwendungsbereichen, wie Bild- und Spracherkennung, bessere Leistungen zu erzielen als herkömmliche Machine Learning-Modelle. **
Ähnliche Suchbegriffe für Firms-in-Open-Source
Top-Angebote
Produkte zum Begriff Firms-in-Open-Source:
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Künstliche Intelligenz in Forschung, Lehre und HochschuleKünstliche Intelligenz in Forschung, Lehre und Hochschule , Digitalisierung und Künstliche Intelligenz sind der große Zug unserer Zeit. Noch zögert der akademische Bereich bisweilen im Umgang mit dem über ihn hereinbrechenden Wandel. Darauf reagiert dieser Sammelband. Mit seinen 25 Beiträgen gibt er einen Überblick über die Herausforderungen, vor die die Künstliche Intelligenz die Hochschulen stellt. Der Bogen ist weitgespannt: Er reicht von einer ethischen Grundlegung der Künstlichen Intelligenz über ihre unionsrechtlichen Regelungen und datenschutzrechtlichen Eingrenzungen bis hin zu praktischen Fragen ihrer Umsetzung im Hochschulalltag. Zentrale Themen wie die Nutzung Künstlicher Intelligenz in Prüfungsverfahren, ihre Eignung für Berufungsverfahren oder der Umgang mit Fake Papers werden weiter erörtert. Trotz der sich abzeichnenden digitalen Revolutionierung des Hochschulbereichs bleiben die Beiträge den Grundsätzen des Wissenschafts- und Hochschulrechts verpflichtet, ein Spagat, der die Praxistauglichkeit dieses Bandes fördert. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20250320, Redaktion: Geis, Max-Emanuel~Löwisch, Manfred~Heckmann, Dirk~Würtenberger, Thomas, Auflage: 25001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 494, Abbildungen: 2 Tabellen, 10 Abbildungen (darunter 3 farbige); 494 S., 10 Schwarz-Weiß- Abbildungen, 3 farbige Abbildungen, 2 Schwarz-Weiß- Tabellen, Themenüberschrift: COMPUTERS / Intelligence (AI) & Semantics, Keyword: Datenschutz; Digitalisierung; Fake Research Papers; KI-Verordnung der EU; Künstliche Intelligenz; Selbstlernende Systeme; Urheberrecht, Fachschema: Europa / Europäische Union~Europäische Union - EU~Europarecht~Internationales Recht / Europarecht~Verwaltungsrecht - Verwaltungssachen~Arbeitsgesetz~Arbeitsrecht~Datenschutzrecht~Copyright~Geistiges Eigentum~Urheberrecht - Urheberrechtsgesetz - UrhG~Intelligenz / Künstliche Intelligenz~KI~Künstliche Intelligenz - AI~Öffentliches Recht, Fachkategorie: Arbeitsrecht, allgemein~Datenschutzrecht~Urheberrecht~Künstliche Intelligenz~Öffentliches Recht, Warengruppe: TB/Öffentliches Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 157, Höhe: 30, Gewicht: 745, Produktform: Kartoniert,119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Machine Learning and Data Mining in Pattern Recognition, Fachbücher von Petra PernerDas Buch "Machine Learning and Data Mining in Pattern Recognition" bietet eine umfassende Analyse der neuesten Entwicklungen im Bereich des maschinellen Lernens und der Datenanalyse, insbesondere in Bezug auf Mustererkennung. Herausgegeben von Petra Perner, versammelt es die besten Beiträge der Internationalen Konferenz für maschinelles Lernen und Datenmining (MLDM 2009). Die gesammelten Arbeiten decken ein breites Spektrum an Themen ab, von theoretischen Ansätzen zur Klassifikation und Clusterbildung bis hin zu spezifischen Methoden für verschiedene Multimedia-Datentypen wie Bild-, Text- und Videodaten. Die sorgfältige Auswahl der Beiträge durch das Programmkomitee gewährleistet, dass die Leser Zugang zu den innovativsten Ideen und Anwendungen in diesem dynamischen Forschungsfeld erhalten. Dieses Fachbuch ist eine wertvolle Ressource für Wissenschaftler, Studierende und Fachleute, die sich mit den Herausforderungen und Möglichkeiten der Datenanalyse und Mustererkennung auseinandersetzen.106,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist der Unterschied zwischen Deep Learning und Machine Learning?
Deep Learning ist eine spezielle Methode des Machine Learning, die auf künstlichen neuronalen Netzwerken basiert. Es ermöglicht das Lernen von hierarchischen und komplexen Merkmalsdarstellungen, um automatisch Muster und Strukturen in Daten zu erkennen. Im Gegensatz dazu ist Machine Learning ein breiterer Begriff, der verschiedene Algorithmen und Techniken umfasst, um Computermodelle zu erstellen, die aus Daten lernen und Vorhersagen treffen können. Deep Learning ist also eine Teilmenge des Machine Learning. **
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **

Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
Top-Angebote
Produkte zum Begriff Firms-in-Open-Source:
-
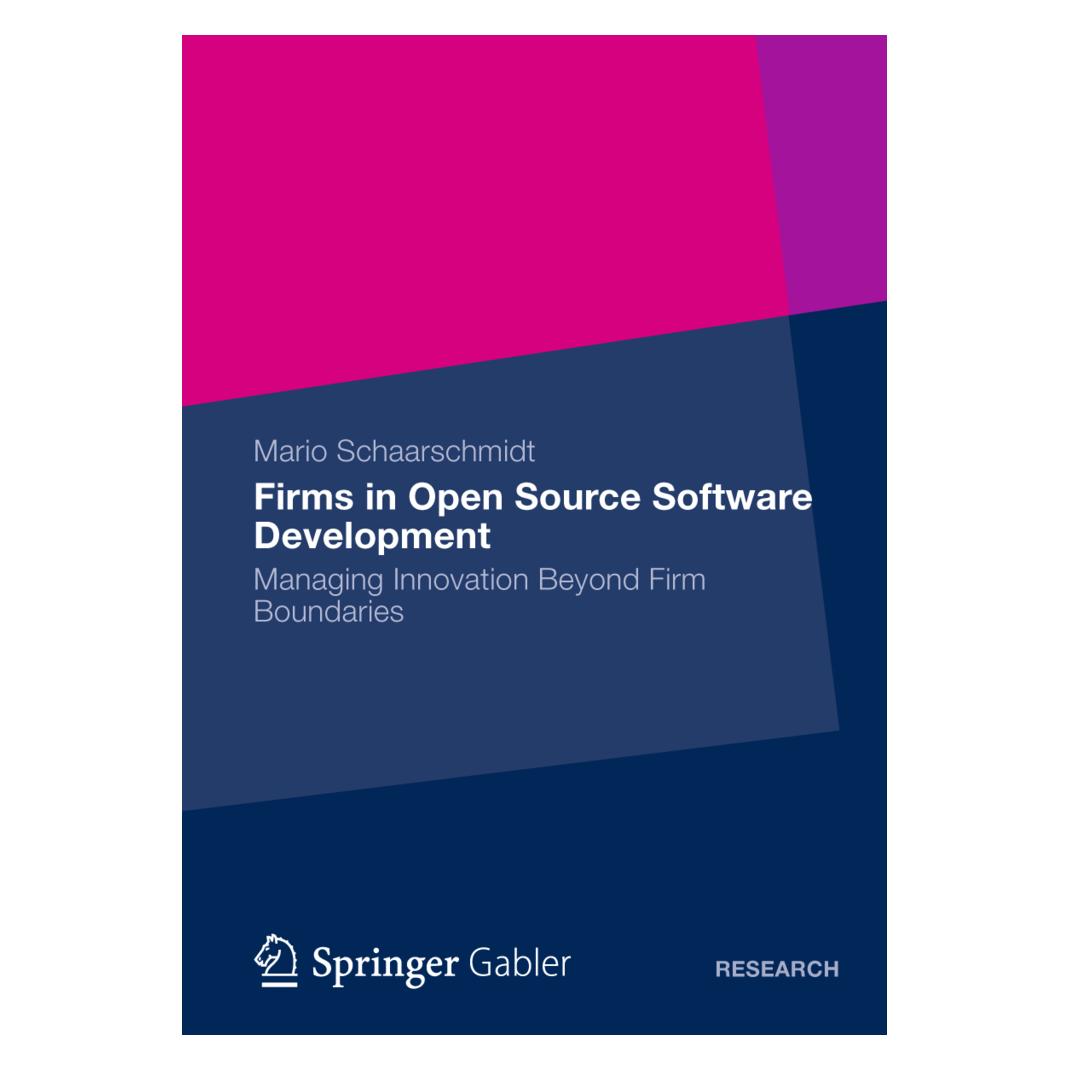
Firms in Open Source Software Development, Fachbücher von Mario SchaarschmidtDas Buch "Firms in Open Source Software Development" von Mario Schaarschmidt bietet eine tiefgehende Analyse der Herausforderungen und Möglichkeiten, die Unternehmen im Kontext der offenen Innovationsszenarien im Bereich der Open Source Software (OSS) begegnen. Es wird untersucht, wie Firmen von technologischen Entwicklungen profitieren können, die ausserhalb ihrer rechtlichen Grenzen stattfinden. Der Autor diskutiert die Schwierigkeiten, die sich aus dem Fehlen vertikaler Befehlsstrukturen ergeben, und präsentiert zwei Hauptstrategien, die Unternehmen nutzen können, um die Kontrolle über Innovationsprojekte zu erlangen. Diese Annahmen werden durch verschiedene Theorien der Firma sowie der Kontrolle unterstützt und empirisch getestet, indem die Beteiligung von Unternehmen an Eclipse-Projekten und die Kommunikationsarbeit im Linux-Kernel-Projekt analysiert wird. Das Buch richtet sich an Fachleute und Studierende, die ein vertieftes Verständnis für die Dynamiken der Open Source Software-Entwicklung und deren Auswirkungen auf Unternehmen gewinnen möchten.53,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Künstliche Intelligenz in Forschung, Lehre und HochschuleKünstliche Intelligenz in Forschung, Lehre und Hochschule , Digitalisierung und Künstliche Intelligenz sind der große Zug unserer Zeit. Noch zögert der akademische Bereich bisweilen im Umgang mit dem über ihn hereinbrechenden Wandel. Darauf reagiert dieser Sammelband. Mit seinen 25 Beiträgen gibt er einen Überblick über die Herausforderungen, vor die die Künstliche Intelligenz die Hochschulen stellt. Der Bogen ist weitgespannt: Er reicht von einer ethischen Grundlegung der Künstlichen Intelligenz über ihre unionsrechtlichen Regelungen und datenschutzrechtlichen Eingrenzungen bis hin zu praktischen Fragen ihrer Umsetzung im Hochschulalltag. Zentrale Themen wie die Nutzung Künstlicher Intelligenz in Prüfungsverfahren, ihre Eignung für Berufungsverfahren oder der Umgang mit Fake Papers werden weiter erörtert. Trotz der sich abzeichnenden digitalen Revolutionierung des Hochschulbereichs bleiben die Beiträge den Grundsätzen des Wissenschafts- und Hochschulrechts verpflichtet, ein Spagat, der die Praxistauglichkeit dieses Bandes fördert. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20250320, Redaktion: Geis, Max-Emanuel~Löwisch, Manfred~Heckmann, Dirk~Würtenberger, Thomas, Auflage: 25001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 494, Abbildungen: 2 Tabellen, 10 Abbildungen (darunter 3 farbige); 494 S., 10 Schwarz-Weiß- Abbildungen, 3 farbige Abbildungen, 2 Schwarz-Weiß- Tabellen, Themenüberschrift: COMPUTERS / Intelligence (AI) & Semantics, Keyword: Datenschutz; Digitalisierung; Fake Research Papers; KI-Verordnung der EU; Künstliche Intelligenz; Selbstlernende Systeme; Urheberrecht, Fachschema: Europa / Europäische Union~Europäische Union - EU~Europarecht~Internationales Recht / Europarecht~Verwaltungsrecht - Verwaltungssachen~Arbeitsgesetz~Arbeitsrecht~Datenschutzrecht~Copyright~Geistiges Eigentum~Urheberrecht - Urheberrechtsgesetz - UrhG~Intelligenz / Künstliche Intelligenz~KI~Künstliche Intelligenz - AI~Öffentliches Recht, Fachkategorie: Arbeitsrecht, allgemein~Datenschutzrecht~Urheberrecht~Künstliche Intelligenz~Öffentliches Recht, Warengruppe: TB/Öffentliches Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 157, Höhe: 30, Gewicht: 745, Produktform: Kartoniert,119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Machine Learning bereits künstliche Intelligenz?
Machine Learning ist ein Teilgebiet der künstlichen Intelligenz. Es befasst sich mit der Entwicklung von Algorithmen und Modellen, die es Computern ermöglichen, aus Daten zu lernen und Vorhersagen zu treffen. Künstliche Intelligenz umfasst jedoch auch andere Bereiche wie Expertensysteme, natürliche Sprachverarbeitung und Robotik. **
-
Warum Deep Learning im Vergleich zu Machine Learning?
Deep Learning unterscheidet sich von Machine Learning durch seine Fähigkeit, automatisch Merkmale aus den Daten zu extrahieren, anstatt dass diese manuell definiert werden müssen. Dadurch ist Deep Learning in der Lage, komplexere und abstraktere Muster in den Daten zu erkennen und zu lernen. Dies ermöglicht es Deep Learning-Modellen, in vielen Anwendungsbereichen, wie Bild- und Spracherkennung, bessere Leistungen zu erzielen als herkömmliche Machine Learning-Modelle. **
-
Was ist der Unterschied zwischen Deep Learning und Machine Learning?
Deep Learning ist eine spezielle Methode des Machine Learning, die auf künstlichen neuronalen Netzwerken basiert. Es ermöglicht das Lernen von hierarchischen und komplexen Merkmalsdarstellungen, um automatisch Muster und Strukturen in Daten zu erkennen. Im Gegensatz dazu ist Machine Learning ein breiterer Begriff, der verschiedene Algorithmen und Techniken umfasst, um Computermodelle zu erstellen, die aus Daten lernen und Vorhersagen treffen können. Deep Learning ist also eine Teilmenge des Machine Learning. **
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
Ähnliche Suchbegriffe für Firms-in-Open-Source
-
Machine Learning and Data Mining in Pattern Recognition, Fachbücher von Petra PernerDas Buch "Machine Learning and Data Mining in Pattern Recognition" bietet eine umfassende Analyse der neuesten Entwicklungen im Bereich des maschinellen Lernens und der Datenanalyse, insbesondere in Bezug auf Mustererkennung. Herausgegeben von Petra Perner, versammelt es die besten Beiträge der Internationalen Konferenz für maschinelles Lernen und Datenmining (MLDM 2009). Die gesammelten Arbeiten decken ein breites Spektrum an Themen ab, von theoretischen Ansätzen zur Klassifikation und Clusterbildung bis hin zu spezifischen Methoden für verschiedene Multimedia-Datentypen wie Bild-, Text- und Videodaten. Die sorgfältige Auswahl der Beiträge durch das Programmkomitee gewährleistet, dass die Leser Zugang zu den innovativsten Ideen und Anwendungen in diesem dynamischen Forschungsfeld erhalten. Dieses Fachbuch ist eine wertvolle Ressource für Wissenschaftler, Studierende und Fachleute, die sich mit den Herausforderungen und Möglichkeiten der Datenanalyse und Mustererkennung auseinandersetzen.106,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Machine Learning and Data Mining in Pattern Recognition, Fachbücher von Petra PernerDas Buch "Machine Learning and Data Mining in Pattern Recognition" präsentiert die refereed Proceedings der 12. Internationalen Konferenz zu diesem Thema, die im Juli 2016 in New York stattfand. Es umfasst 58 reguläre Beiträge, die aus 169 eingereichten Arbeiten ausgewählt wurden. Die behandelten Themen decken ein breites Spektrum ab, von theoretischen Aspekten der Klassifikation, Clusterbildung und Assoziationsregel bis hin zu spezifischen Methoden des Data Mining für verschiedene Multimedia-Datentypen. Dazu gehören unter anderem Bild-, Text-, Video- und Web-Mining. Die sorgfältige Auswahl und Überprüfung der Beiträge gewährleistet eine hohe wissenschaftliche Qualität und Relevanz für Fachleute und Forscher im Bereich des maschinellen Lernens und der Datenanalyse.106,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Machine Learning and Data Mining in Pattern Recognition, Fachbücher von Petra PernerDas Buch "Machine Learning and Data Mining in Pattern Recognition" ist eine Sammlung der begutachteten Beiträge der 13. Internationalen Konferenz zu diesem Thema, die im Jahr 2017 in New York stattfand. Es umfasst 31 ausgewählte Volltexte, die aus insgesamt 150 eingereichten Arbeiten hervorgegangen sind. Die behandelten Themen decken ein breites Spektrum ab, das von theoretischen Aspekten der Klassifikation, Clusterbildung und Assoziationsregeln bis hin zu spezifischen Methoden des Data Mining reicht. Besonders im Fokus stehen verschiedene Multimedia-Datentypen, einschliesslich Bild-, Text-, Video- und Web-Mining. Dieses Fachbuch richtet sich an Fachleute und Studierende, die sich mit den neuesten Entwicklungen und Techniken im Bereich des maschinellen Lernens und der Datenanalyse auseinandersetzen möchten.53,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **
-
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.